Sécuriser les mises à jour Docker avec Grype
Une image Docker contient un système d'exploitation complet, des bibliothèques et les dépendances de l'application : des centaines de paquets qu'aucun humain n'a audités un par un. Quand une mise à jour arrive, on importe tout ce qui a changé en amont, y compris d'éventuelles vulnérabilités. L'idée décrite ici : ne jamais déployer une nouvelle version sans l'avoir scannée au préalable.
Pourquoi scanner les images
Les attaques sur la chaîne d'approvisionnement fonctionnent en amont : un paquet compromis dans une dépendance, et c'est toute la chaîne de déploiement qui le distribue sans le savoir. Sur un homelab qui fait tourner 50 conteneurs, il est impossible d'auditer chaque image à la main. Se fier au fait qu'une image est officielle ne suffit pas : les images officielles ont aussi des vulnérabilités, simplement parce qu'elles évoluent avec le temps.
La réponse n'est pas de supprimer les mises à jour, mais de les conditionner à un contrôle.
Grype
Grype est un scanner de vulnérabilités open source maintenu par Anchore. Il analyse une image, identifie les paquets qu'elle contient, puis les compare aux bases de vulnérabilités publiques : NVD, GitHub Advisory, et les bases des distributions. Le résultat est un rapport JSON classé par sévérité : critical, high, medium, low.
Deux options sont utiles pour automatiser le processus :
--only-fixed: ne remonter que les vulnérabilités pour lesquelles un correctif existe — celles qu'une mise à jour peut réellement corriger.-o json: produire un rapport structuré, facile à traiter dans un script.
Un scan se lance avec une commande simple, en passant le socket Docker au conteneur Grype :
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock \
  anchore/grype:latest mon-image:2.3 -o json --only-fixed
Le principe : comparer avant et après
Scanner une image ne suffit pas : presque toutes les images ont des vulnérabilités. La question utile n'est pas « cette image est-elle vulnérable ? » mais « cette mise à jour améliore-t-elle ou dégrade-t-elle la situation ? ».
Le processus est le suivant :
- Détecter qu'une nouvelle version existe, via l'API du registre — pour les tags épinglés comme pour les tags mouvants.
- Télécharger la nouvelle image sans la déployer.
- Scanner l'ancienne et la nouvelle image avec Grype.
- Comparer : la nouvelle version introduit-elle des CVE critical ou high absents de l'ancienne ?
- Si oui, bloquer le déploiement et générer un rapport détaillé. Si non, autoriser la mise à jour.
C'est une décision en delta, pas en absolu. Une image avec trois CVE high peut être déployée si l'ancienne en avait quatre : la mise à jour va dans le bon sens. À l'inverse, une image qui introduit un seul CVE critique est bloquée, même si tout le reste est propre.
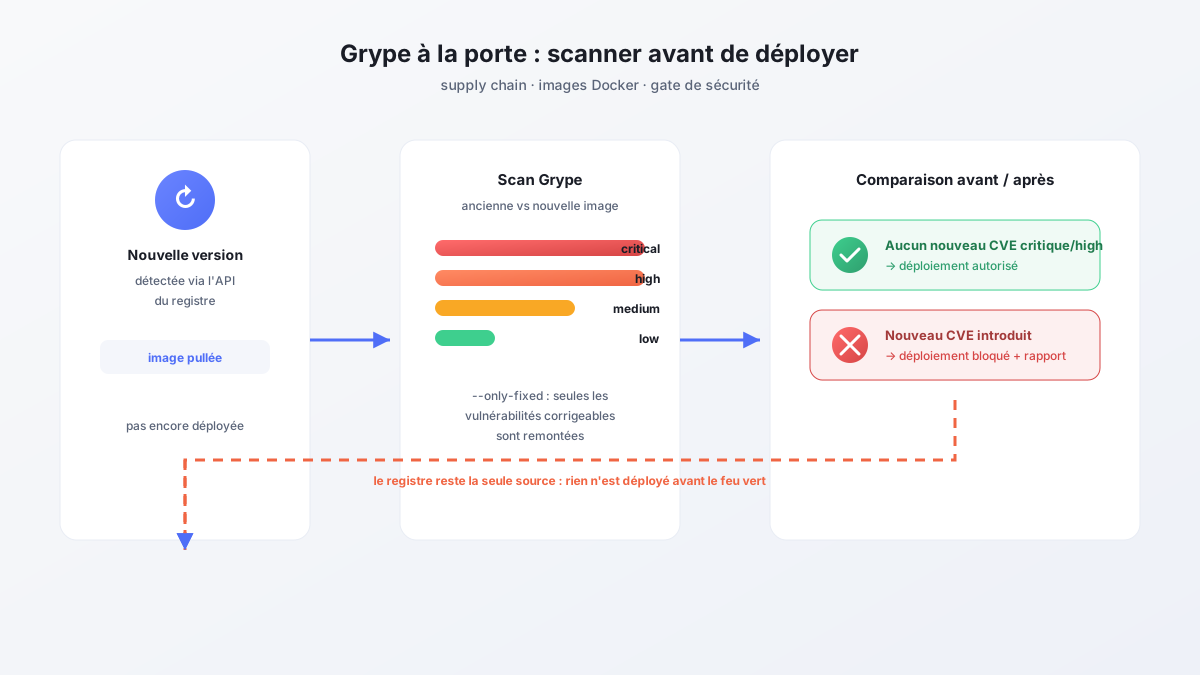
Le critère n'est pas « zéro vulnérabilité », mais « ne jamais faire régresser la situation ».
Trois catégories de conteneurs
Toutes les images n'ont pas le même niveau de risque. Le pipeline les classe en trois catégories :
- Catégorie A : outils et applications sans état — mise à jour automatique si le scan est bon.
- Catégorie B : services sensibles (authentification, gestion de secrets, médiathèque) — le scan passe, mais le déploiement attend une validation humaine.
- Catégorie C : services critiques ou avec état — jamais mis à jour automatiquement, même avec un scan bon.
Le contrôle de sécurité ne remplace pas le jugement : il garantit que chaque décision de mise à jour est prise en connaissance de cause.
Ce que ça change
- Aucune image n'est déployée sans être passée sous Grype.
- Quand un CVE critique nouveau apparaît, le blocage est automatique et le rapport donne l'identifiant, le paquet, la version installée et le correctif disponible.
- Les images avec un tag épinglé ne sont plus un angle mort : le registre est interrogé pour trouver les versions récentes.
Les limites
Grype ne voit que ce qui est déclaré dans l'image. Il ne détecte pas une configuration fragile, un secret présent dans l'image, ou une vulnérabilité qui ne se manifeste qu'au moment de l'exécution. Les bases de vulnérabilités ont aussi un délai : un CVE publié ce matin ne sera pas dans le scan de ce soir. Le contrôle est donc un filet, pas une garantie. Il transforme la mise à jour de « on espère que ça va » en « on vérifie ce qu'on importe ».
Les leçons
La première : automatiser la sécurité ne supprime pas la décision, ça l'éclaire. La deuxième : comparer l'ancienne et la nouvelle version est plus utile qu'un seuil arbitraire — le delta raconte ce que la mise à jour change réellement. La troisième : pour 50 conteneurs, le coût d'un scan à chaque mise à jour est négligeable par rapport au coût d'une image compromise qui tourne pendant des mois.
← Retour au blog